
先週のPHP脆弱性問題から1週間ちょっと経ちました。
事件当日のカラーミーショップ(ペパボ社)の対応を振り返ってみると以下の時系列です。
- 21日 18:30: 同日22:00から緊急メンテナンスを実行すると発表
- 21日 22:00: 緊急メンテナンス開始。サービス全停止。
- 22日 08:30: メンテナンス終了:サービス再開。
- 以降、大きなトラブルなく通常通り
一晩分の売上は逃してしまったとはいえ、本日時点(発生日から9日)でまだメンテナンス中のECサイトも見かけますので、今回のカラーミーの対応は及第点だったと言えます。
日本中を巻き込んだ騒動でしたので「うちのセキュリティは大丈夫なのか!?」と心配されているショップオーナー様は多いのではないでしょうか?
この記事では、ショップオーナー様、あるいはショップ担当者の方が今すぐ確認できるチェックポイントをご紹介します。
今すぐチェック。カラーミーショップのセキュリティポイント
サーバーやデータベース、サービス基盤となるシステムなどの保守・防御は、サービスを提供する事業者(カラーミーショップなど)が担う領域です。
一方で、ショップ運営者にも見直せるポイントがあります。
管理画面のアカウント管理、HTMLテンプレートに追加したコード、外部アプリとの連携、顧客情報の取り扱いなどです。セキュリティはサービス提供元だけに任せきりにせず、自分たちが管理できる範囲を定期的に確認しておきましょう。
管理画面のログインアカウントを共有しない
弊社がカラーミーショップのご依頼を受ける時は、必ず副管理者アカウントを作成いただくよう結構強めにお願いしておりますが、それでも管理者IDとパスワードを伝えてこられるオーナー様はいらっしゃいます。
ログインアカウントを共有していると、ログイン履歴のチェックも困難になります。あってはならないことですが、管理者アカウントが漏洩した日には、顧客情報、売上情報、商品情報などすべてのデータが外部に漏洩したのと同義です。
副管理者登録はすぐにできます。面倒に思わずにスタッフ1人1人に適した権限でアカウントを発行するようにしましょう。

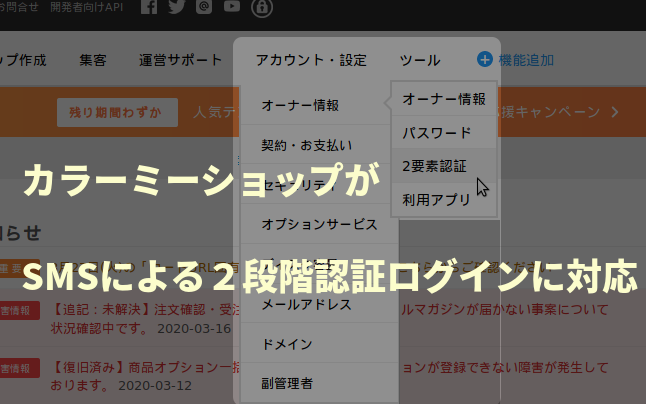
管理画面のログインアカウントに2段階認証を設定 (SMS認証)
管理者アカウントであっても副管理者アカウントであっても、SMSを使った2段階認証を設定することができます。
万一ID、パスワードが漏洩してしまっても、SMS認証必須にしていれば、管理画面に侵入されるリスクは軽減されます。
ログイン通知を確認する癖づけ
カラーミーショップでは、管理者メールアドレスにログイン通知メールが届きます。ともすれば鬱陶しさからミュートにしたくもなりますが確認するようにクセづけておきましょう。
不審なログイン(見覚えのない接続元や就業時間外のログイン)に気づくことができれば対応も早くなります。
ここで注意しておきたいのは、不審なログイン通知が届いたからといって、通知メール内のリンクからログインするべきではありません。ブラウザブックマークなどいつもと同じ手順で管理画面へアクセスします。
もしかすると、そのログイン通知メールこそがフィッシングメールかもしれません。ログイン通知だけでなく焦ってメール内のリンクから管理者画面にログインすべきではありません。
自分で追加したJavaScriptや外部アプリを棚卸しする
アクセス解析、広告、チャット、レビュー、SNS連携など、ショップに追加した外部スクリプトやアプリを定期的に見直します。現在も使っているか、提供元が分かるか、更新やサポートが続いているかを確認し、不要なコードは削除します。
運営歴が10年を超えるショップ様だと、“誰が追加したのか、なんのために追加したのか”が全く分からない正体不明のJavaScriptコードを抱えていることも多いです(体感だと3割ぐらい)。
(まだ)問題が出ていないコードをいちいち見直すのが面倒な気持ちは分かりますが、それこそ脆弱性が指摘されるパッケージを読み込んでいたり、悪用されるリスクをはらんでいるかも知れません。頑張って解読するか潔く該当コードを削除しましょう。
カラーミーアプリストアで扱われているサービスやスクリプトはアプリ登録時には審査されていますが、サービス提供元の障害や改ざんがショップに影響することがあります。
どのサービスのコードをどこに追加しているのか記録しておく(例:「サービス:●●, コードの場所:共通HTMLテンプレートの末尾」など)と、トラブル時の確認や対応に役立ちます。(* コードを記述する必要のないサービスもあります。)
(ご自身での対応が難しそうでしたらご相談ください。)
顧客データのダウンロードと保管方法を決める
受注情報や顧客情報をCSVなどでダウンロードした場合、そのファイルを誰が閲覧できるのか、どこに保管するのか、いつ削除するのかを決めておきましょう。
個人のPCや、アクセス権が広すぎる共有フォルダに顧客データを置いたままにしないことが大切です。
データを業務上必要な範囲で扱い、不要になったファイルは定めた方法で削除します。プライバシーポリシーも、実際のショップ運営や利用する外部サービスに合っているか見直します。
独自ドメインや連携サービスの管理者も確認する
独自ドメインを利用している場合、ドメイン登録サービスのアカウントも重要な管理対象です。パスワードの使い回しを避け、二要素認証が利用できる場合は設定し、DNS設定を変更できる人を必要最小限にします。
メール配信、アクセス解析、広告、在庫連携など、ショップと連携するサービスについても、管理者アカウントや権限を棚卸しします。担当者が変わった後も古いアカウントが残っていないか、連携を解除したサービスの認証情報が不要に残っていないかを確認しましょう。
不審な動きに気づいたときの手順を決めておく
不審なログイン、見覚えのない副管理者、ショップページの意図しない変更などに気づいた場合、何をするかをあらかじめ決めておきます。
たとえば、管理画面のパスワード変更、サイトを一時的にクローズする、カラーミーショップや決済代行会社への連絡などです。
普段から変更内容や担当者を記録しておくと、問題が起きたときに影響範囲を確認しやすくなります。サーバーやサービス基盤に関わる問題が疑われる場合は、ショップ側だけで調査を完結させようとせず、速やかにカラーミーショップ運営に連絡しましょう。
まとめ
カラーミーショップの基盤やサーバーはサービス提供元が管理する領域ですが、ショップ運営者にも守れる範囲があります。スタッフごとのアカウントと最小限の権限、2要素認証、ログイン通知の確認、追加コードや外部サービスの棚卸し、顧客データの適切な保管などを定期的に見直しましょう。
セキュリティ対策は、一度設定したら終わりではありません。スタッフや利用サービスが変わったとき、テンプレートを編集したとき、顧客データの扱いが変わったときに、チェックポイントを再確認することが大切です。
参考:カラーミーショップ ヘルプ



コメント Comment